Créer des fichiers Log des blocages d'adresses IP de manière quotidienne
Vous pouvez activer un journal détaillé de toutes les actions de blocage. Suivez ces étapes sur votre serveur Windows.
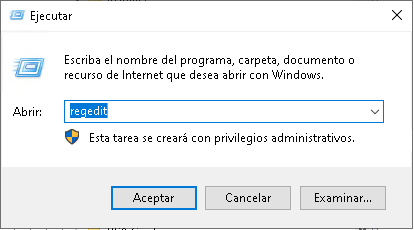
Connectez-vous par Bureau à distance (RDP) Appuyez sur Win + R, saisissez regedit et appuyez sur Entrée.
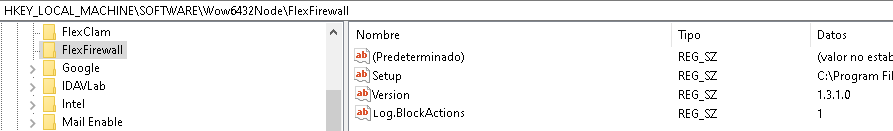
Créez la chaîne nommée "Log.BlockActions" et ajoutez-lui comme contenu le nombre 1. Pour le désactiver, mettez 0
Où se trouvent les fichiers ?
Dans le dossier "logs" du chemin d'installation
Vous pouvez utiliser la méthode directe depuis la console CMD :
REG ADD "HKLM\SOFTWARE\Wow6432Node\FlexFirewall" /f /v "Log.BlockActions" /t REG_SZ /d "1"
Terminé. Une fois le fichier enregistré, la configuration s'activera dans les 2 prochaines minutes.