Alle von der Erweiterung protokollierten Aktivitäten werden in der Windows-Ereignisanzeige gespeichert. Greifen Sie einfach darauf zu, um Ereignisse zu überwachen und zu filtern.
Verbinden Sie sich per Remotedesktop (RDP)
Drücken Sie Win + R, geben Sie eventvwr.msc ein und drücken Sie Enter.
Suchen Sie im linken Bereich nach Windows-Protokolle → Anwendung
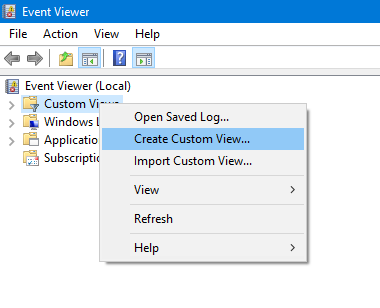
Klicken Sie oberhalb von Anwendung mit der rechten Maustaste, um das Menü anzuzeigen, und wählen Sie Aktuelles Protokoll filtern. Gehen Sie im neuen Fenster zur Registerkarte XML.
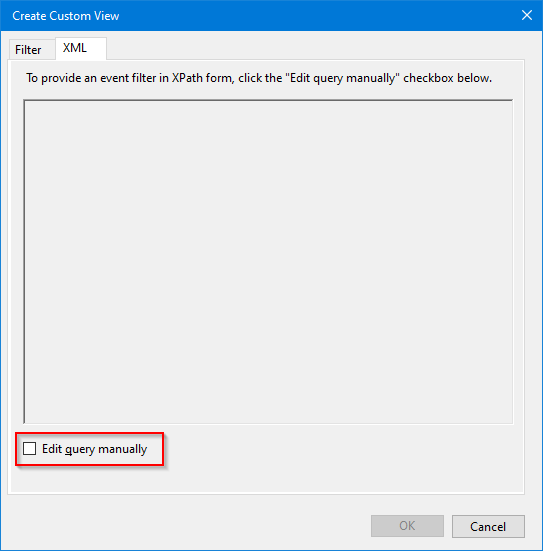
<QueryList>\n<Query Id="0" Path="FlexFirewall">\n<Select Path="FlexFirewall">*[EventData[Data='Zeigt die IP an']]</Select>\n</Query>\n</QueryList>
Kann ich das Protokoll deaktivieren? Ja, hier sind die Schritte, um es global zu deaktivieren.