Erstellen Sie täglich Log-Dateien der IP-Sperrungen
Sie können ein detailliertes Protokoll aller Sperraktionen aktivieren. Folgen Sie diesen Schritten auf Ihrem Windows-Server.
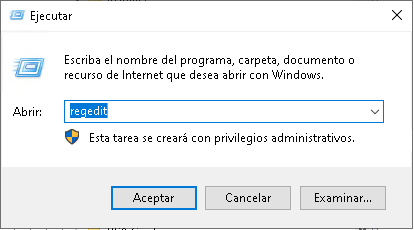
Verbinden Sie sich per Remotedesktop (RDP) Drücken Sie Win + R, geben Sie regedit ein und drücken Sie Enter.
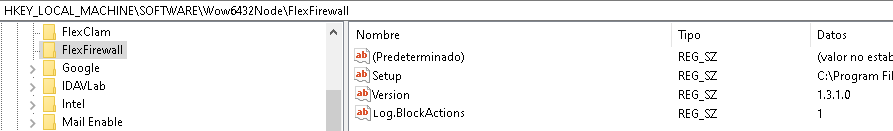
Erstellen Sie die Zeichenfolge "Log.BlockActions" und weisen Sie ihr als Inhalt die Zahl 1 zu. Um es zu deaktivieren, setzen Sie 0
Wo befinden sich die Dateien?
Im Ordner "logs" des Installationspfads
Sie können die direkte Methode über die CMD-Konsole verwenden:
REG ADD "HKLM\SOFTWARE\Wow6432Node\FlexFirewall" /f /v "Log.BlockActions" /t REG_SZ /d "1"
Fertig. Sobald die Datei gespeichert ist, wird die Konfiguration innerhalb der nächsten 2 Minuten aktiviert.